Alertas que nadie revisa y una sanción de US$1.210 millones
El Tesoro sancionó a un gran banco por alertas acumuladas, mal priorizadas y listas atrasadas. Cómo se ven esas fallas en un sujeto obligado chileno.
"El sonido de la corneta oyó, y no se apercibió; su sangre será sobre él: mas el que se apercibiere, librará su vida."
Ezequiel 33, 5
El 13 de octubre de 2026 el Tesoro de Estados Unidos anunció sanciones por más de US$1.210 millones contra uno de los bancos más grandes de ese país. Lo llamativo no es el monto. Buena parte de lo que se le reprocha no ocurrió antes de las alertas sino después, en el tramo donde la alerta ya existe y nadie la mira, o la mira tarde, o la mira con una prioridad que no le corresponde.
Como bien sabemos, la mayor parte del esfuerzo de un programa de cumplimiento se va en detectar, afinando reglas y multiplicando escenarios de monitoreo. Sin embargo, este caso arroja luces sobre lo que pasa al día siguiente. ¿Cuánto tiempo transcurre en su institución entre que una alerta nace y alguien la abre de verdad? Veamos primero qué sancionó el Tesoro, y después cómo se ve ese mismo tramo dentro de un sujeto obligado chileno.
Lo que sancionó el Tesoro
La Red de Control de Delitos Financieros, FinCEN, impuso una multa de US$1.200 millones. La Oficina del Contralor de la Moneda, OCC, aplicó una multa civil de US$750 millones, y la Oficina de Control de Activos Extranjeros, OFAC, cerró un acuerdo por US$11,6 millones por 475 violaciones aparentes de distintos programas de sanciones. Las cifras no se suman sin más, porque la orden de FinCEN descuenta de su multa lo que el banco pague a la OCC, y de ahí que el total quede algo por encima de los mil doscientos millones.
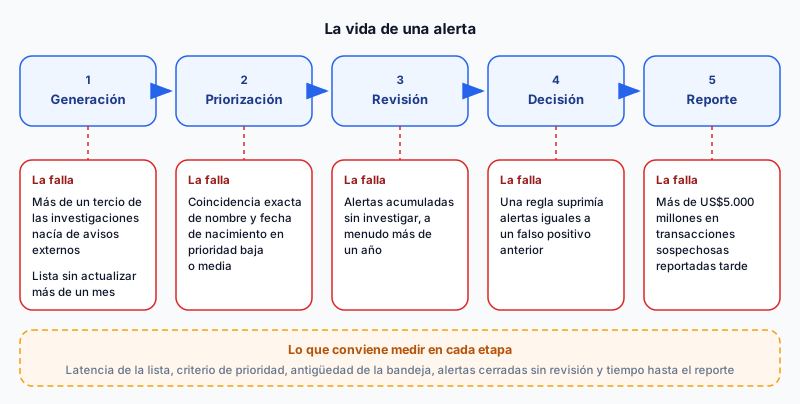
Según el Tesoro, el banco dependía de requerimientos de las autoridades y de derivaciones de otras instituciones financieras, en lugar de sus propios controles automáticos, para identificar actividad potencialmente sospechosa. La orden de FinCEN precisa que durante varios años más de un tercio de sus investigaciones nacía de esos avisos externos. La actividad sospechosa se acumulaba sin investigar por períodos prolongados, que la misma orden describe como a menudo superiores a un año, y el resultado fue que el banco no reportó a tiempo más de US$5.000 millones en transacciones sospechosas.
La orden documenta además un detalle de diseño que conviene leer despacio. Las alertas se agrupaban por cliente, y el grupo pasaba a investigación solo si alcanzaba un puntaje dentro de una ventana de trece meses. Las alertas más antiguas dejaban de sumar, como el agua que se evapora de un estanque antes de que alguien llegue a medir cuánto ha llovido.
Tres fallas en las sanciones
El acuerdo con OFAC cubre violaciones ocurridas entre el 18 de septiembre de 2021 y el 24 de abril de 2025, y tres de sus capítulos hablan directamente de alertas y listas.
El primero es de priorización. Por un defecto en la lógica de su sistema de screening de relaciones, las alertas de clientes cuyo nombre y fecha de nacimiento coincidían exactamente con los de una persona bloqueada se clasificaban como de prioridad baja o media, en lugar de alta. La revisión se demoró, y tres personas designadas hicieron 31 transacciones por US$56.258 entre septiembre de 2021 y febrero de 2024 con sus cuentas o tarjetas del banco.
El segundo es de latencia. Entre el 24 de mayo y el 28 de junio de 2023, por un error humano de un proveedor externo, el archivo de listas que el banco usaba para el screening no reflejó los cambios en la lista de OFAC, y el banco procesó seis transacciones por US$100.828 con entidades designadas. Se enteró en julio, cuando otro banco bloqueó uno de esos pagos más abajo en la cadena. El 7 de febrero de 2025 la actualización con las designaciones del día anterior volvió a fallar, esta vez por problemas técnicos propios, y ese mismo día pasaron 26 transacciones por US$146.543 a nombre de una empresa de gestión naviera designada. OFAC recuerda que cada organización sigue siendo responsable de su propio cumplimiento aunque descanse en un proveedor.
El tercero es más sutil, y es interesante notar que nació de una buena intención. Una regla de supresión liberaba de forma automática ciertas alertas cuando se basaban exactamente en los mismos criterios que otra alerta descartada antes como falso positivo, y así pasaron pagos que involucraban bancos ya bloqueados. OFAC no aplicó ninguna rebaja a la multa base, ni por medidas correctivas ni por cooperación.
Cómo se ve esto en un sujeto obligado chileno
La escala de ese banco no tiene equivalente útil entre nosotros, y no tiene sentido comparar montos. Sin embargo, las fallas no dependen del tamaño. Permítanos proponerle tres preguntas que cualquier oficial de cumplimiento puede hacerse esta semana sin necesidad de un consultor.
La primera es qué criterio ordena hoy su bandeja de alertas, y si una coincidencia exacta en nombre y fecha de nacimiento contra una lista de sanciones queda por encima de una coincidencia parcial de nombre, o si ambas esperan en la misma fila. La segunda es cuánto tiempo pasa entre que OFAC o el Consejo de Seguridad de Naciones Unidas publican una designación y el momento en que su sistema consulta la cartera contra la lista nueva, medido en horas y no supuesto, y quién se entera si un día la actualización no llega. La tercera es qué alertas se cierran sin que nadie las mire, sea por reglas de supresión, por umbrales o por antigüedad, y si alguien revisa de vez en cuando lo que esas reglas están dejando pasar.
Nos da la impresión, por lo que vemos al acompañar programas de cumplimiento, de que la tercera pregunta es la que menos respuestas tiene. En el artículo sobre monitoreo transaccional y gestión de alertas describimos el recorrido completo desde el dato hasta la decisión, y en el de listas de sanciones OFAC y ONU la relación de esas listas con las obligaciones de los sujetos obligados. Lo que este caso agrega es la necesidad de dejar registro de cada etapa, de modo que la institución pueda mostrar qué se revisó, cuándo y con qué resultado, y también qué no se revisó y por qué. Un reporte de operación sospechosa que llega un año después de los hechos cumple la forma y pierde casi todo su valor, porque la información que la autoridad necesitaba ya envejeció.
La latencia de las listas no es un problema teórico. A propósito de la designación de OFAC del 30 de septiembre describimos el camino desde la publicación hasta la decisión sobre un cliente. Este caso muestra lo que pasa cuando ese camino se corta en el primer tramo durante más de un mes sin que nadie lo note.
La corneta que sonó
El profeta Ezequiel describe al atalaya que ve venir la espada y toca la corneta, y distingue con mucha precisión dos culpas. Si el atalaya calla, la responsabilidad es suya. Si toca la corneta y el pueblo la oye y no se apercibe, la sangre cae sobre quien oyó. En este caso los sistemas sonaron muchas veces, y lo que falló fue la institución que oía, que clasificó el sonido como rumor, lo dejó para después o lo silenció porque se parecía a otro que ya había resultado falso. Un programa de cumplimiento se mide por lo que hace con la alarma cuando suena, y eso solo se puede demostrar si quedó escrito.
La alarma no protege a nadie por sonar. Protege cuando alguien la oye y deja constancia de lo que hizo.
Neitcom consulta PEP y listas de sanciones nacionales e internacionales, levanta las alertas de coincidencia y deja registrada cada revisión, con su fecha y su resultado, para la auditoría. Conversemos sobre cuánto tarda hoy su institución en revisar una alerta y en procesar una lista nueva.
Etiquetas
¿Te fue útil este artículo? ¡Compártelo!
Reciba el newsletter semanal de Neitcom
Suscríbase y reciba las últimas novedades en compliance directamente en su bandeja.
Al suscribirse acepta recibir el newsletter semanal de Neitcom con artículos sobre cumplimiento normativo. Puede darse de baja en cualquier momento con el enlace que trae cada correo. Conozca cómo tratamos sus datos en nuestra Política de Privacidad.
Artículos relacionados
AML/CFT: Qué Significa y Cómo Implementarlo en Chile
Guía sobre Anti-Money Laundering y Counter Financing of Terrorism. Qué es AML/CFT, marco legal en Chile, GAFI y mejores prácticas de implementación.
ComplianceCapacitación en prevención de lavado de activos: cómo formar a su equipo
Guía práctica para capacitar a su equipo en prevención de lavado de activos: obligaciones, contenidos mínimos, modalidades y cómo medir su efectividad.