El riesgo interno, cuando la alerta se apaga desde adentro
Casi todo programa de prevención vigila al cliente y pocos vigilan al que opera el control. Cómo cubrir ese punto ciego con segregación y trazabilidad.
"No hay peor cuña que la del mismo palo."
Refrán castellano
Todo programa de prevención de lavado de activos se construye mirando hacia afuera. La matriz de riesgo clasifica clientes, la debida diligencia indaga en su origen, el monitoreo transaccional observa sus movimientos y las señales de alerta describen conductas que el cliente podría tener. La arquitectura completa supone que el peligro llega desde el otro lado del mostrador y que la organización, que está de este lado, es el observador.
Esa suposición tiene una consecuencia que rara vez se discute en los comités. Si el riesgo llegara alguna vez desde dentro de la organización, desde la persona que opera el control en lugar de desde el cliente que el control observa, el sistema no produciría una alerta ruidosa. Produciría silencio, que es el resultado que un sistema de vigilancia entrega cuando alguien apagó el sensor en lugar de activarlo.
Las investigaciones penales conocidas en Chile durante este año han puesto esa posibilidad sobre la mesa pública, al describir estructuras criminales donde el eslabón más sofisticado no estaba entre los clientes sino entre quienes operaban desde dentro del sistema financiero, fraccionando depósitos y mitigando alertas de cumplimiento. Lo que sigue no es un comentario sobre esos casos, que están en manos de los tribunales y donde rige la presunción de inocencia, sino sobre la pregunta de diseño que dejan planteada para cualquier programa de prevención.
Tres líneas de defensa y un punto ciego
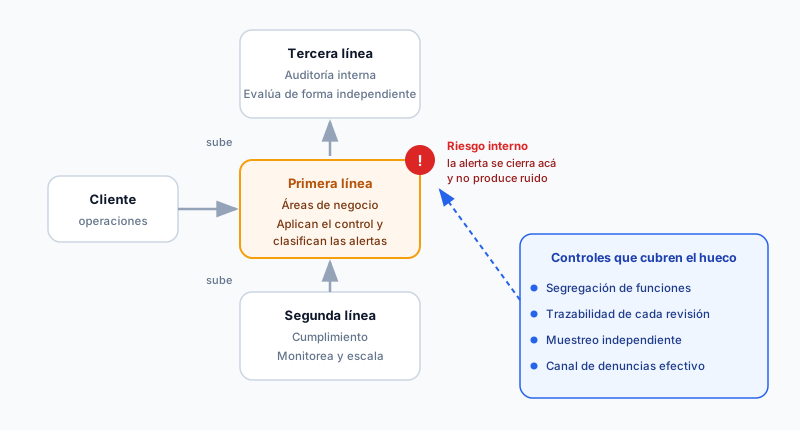
El modelo de las tres líneas de defensa, que ordena el gobierno de riesgos en casi toda organización madura, distribuye responsabilidades de manera clara. La primera línea son las áreas de negocio, que aplican los controles en el curso de su trabajo cotidiano y detectan en primer lugar. La segunda es cumplimiento, que diseña las políticas, monitorea su aplicación y escala lo que corresponde. La tercera es auditoría interna, que evalúa de manera independiente si las dos anteriores están haciendo lo que dicen.
El modelo funciona muy bien contra el error y bastante bien contra el descuido. Su punto ciego aparece cuando quien debe aplicar el control es también quien tiene interés en que el control no se aplique, porque en ese escenario la primera línea no falla por omisión sino por acción, y las líneas siguientes reciben información que ya viene depurada.
Cómo se ve, exactamente, una alerta apagada
Conviene bajar esto a lo concreto, porque en abstracto suena a escenario de película y en la práctica es bastante gris.
Una alerta de monitoreo transaccional se genera de manera automática y llega a una bandeja donde alguien la clasifica. Ese alguien puede cerrarla como falso positivo, y al hacerlo escribe una justificación. La inmensa mayoría de esos cierres son correctos y necesarios, porque un sistema que no permitiera descartar falsos positivos colapsaría en una semana. Pero el mismo mecanismo que hace viable la operación es el que permite que una alerta legítima se cierre con una explicación razonable y desaparezca sin dejar ruido.
Lo mismo ocurre en la debida diligencia. Un expediente incompleto puede completarse con documentación que nadie contrasta. Un perfil transaccional puede describirse de manera holgada para que ninguna operación futura lo exceda. Una operación que debería fraccionarse en varios reportes puede registrarse de manera que ninguna pieza cruce el umbral. Ninguna de esas acciones dispara una alarma, porque todas son, vistas de a una, decisiones ordinarias del trabajo diario.
La pregunta que conviene llevar al próximo comité no es si su organización tiene personas confiables, porque casi siempre las tiene. Es si el sistema podría distinguir entre un analista que cerró cien alertas con criterio y otro que cerró cien alertas para que nadie las mirara. Si la respuesta depende de la confianza en la persona y no de un dato observable, ahí está el punto ciego.
Los cuatro controles que cubren el hueco
Lo que sigue no requiere tecnología exótica ni presupuestos nuevos. Requiere decidir que el riesgo interno merece controles propios.
El primero es la segregación de funciones en el circuito de alertas. Quien origina o mantiene la relación comercial con un cliente no debiera ser quien decide que una alerta sobre ese cliente se cierra. Cuando ambas funciones coinciden en la misma persona, el control existe en el papel y no en la realidad.
El segundo es la trazabilidad completa, que es la palabra aburrida detrás de la cual se esconde casi toda la eficacia de un programa. Registrar quién consultó a cada cliente, en qué momento, con qué resultado, quién revisó cada alerta y qué decidió, convierte conductas individualmente invisibles en patrones visibles. Nadie puede ver una alerta cerrada de manera indebida, pero cualquiera puede ver que una persona cierra el triple de alertas que sus pares, o que concentra los cierres en un grupo acotado de clientes.
El tercero es la revisión por muestreo independiente. Un porcentaje de los cierres de alerta y de los expedientes de debida diligencia debiera revisarlo alguien que no participó en ellos, de manera periódica y aleatoria. El valor de esa revisión no está tanto en lo que encuentra como en que exista.
El cuarto es el canal de denuncias funcionando de verdad. Con frecuencia alguien dentro de la organización nota algo antes que los sistemas. Que esa persona tenga dónde decirlo, con protección real, suele ser el control más eficaz de todos y el más barato.
Mirar también hacia adentro
Hay una asimetría curiosa en cómo las organizaciones distribuyen su desconfianza. A un cliente nuevo le piden documentación, le verifican el origen de sus fondos, lo cruzan contra listas internacionales y le construyen un perfil. A quien opera ese mismo proceso le piden, habitualmente, un currículum y referencias.
No se trata de invertir la desconfianza ni de instalar sospecha permanente sobre el propio equipo, que sería un remedio peor que la enfermedad y destruiría la cultura que cualquier programa necesita para funcionar. Se trata de reconocer que un sistema de control que solo mira en una dirección tiene, por construcción, un lado por el que no ve, y que ese lado es precisamente el que un adversario sofisticado va a buscar.
El refrán castellano advierte que no hay peor cuña que la del mismo palo, y lo dice con la resignación de quien ya aprendió la lección. Un programa de prevención maduro no supone malicia en su gente. Supone, simplemente, que la confianza es una virtud y no un control, y que las dos cosas hacen falta.
Neitcom registra cada consulta, cada screening y cada revisión de su equipo, con la trazabilidad que permite distinguir un criterio de un patrón. Conversemos o revise nuestro artículo sobre monitoreo transaccional y gestión de alertas.
Etiquetas
¿Te fue útil este artículo? ¡Compártelo!
Artículos relacionados
AML/CFT: Qué Significa y Cómo Implementarlo en Chile
Guía sobre Anti-Money Laundering y Counter Financing of Terrorism. Qué es AML/CFT, marco legal en Chile, GAFI y mejores prácticas de implementación.
ComplianceCapacitación en prevención de lavado de activos: cómo formar a su equipo
Guía práctica para capacitar a su equipo en prevención de lavado de activos: obligaciones, contenidos mínimos, modalidades y cómo medir su efectividad.