Cartolas de clientes publicadas en internet y el deber de seguridad
La CMF multó a una administradora de fondos por 46 cartolas expuestas en internet. Qué control faltó y qué anticipa del deber de seguridad de la Ley 21.719.
"Por tanto, las cosas que dijisteis en tinieblas, á la luz serán oídas; y lo que hablasteis al oído en las cámaras, será pregonado en los terrados."
Evangelio según San Lucas 12, 3
El 15 de octubre de 2026 la Comisión para el Mercado Financiero dio a conocer una multa de UF 200 a una administradora general de fondos, porque 46 cartolas de sus aportantes quedaron publicadas en internet durante casi un año y medio. No hubo atacante ni rescate. Hubo un archivo que alguien subió al lugar equivocado y que nadie volvió a mirar.
Pareciera un caso menor, y por el monto quizás lo sea. Sin embargo, arroja luces sobre una pregunta que la nueva ley de datos le hará a toda institución que custodia información ajena. ¿Qué control habría impedido esa publicación, y cuál la habría detectado antes de que la encontrara un cliente? Partamos por lo que dice la resolución, porque antes de opinar sobre el control que faltó conviene saber con precisión qué ocurrió.
Lo que sancionó la CMF
La multa se aplicó por Resolución Exenta N° 10.995. Según el comunicado de la CMF, la administradora infringió las Normas de Carácter General N° 507 y N° 368, la Circular N° 1.869, la Ley Única de Fondos y su Reglamento, al no haber generado mecanismos de control que evitaran que se publicaran en internet 46 cartolas de aportantes. La misma resolución sanciona una segunda infracción, la comercialización de cuotas de un fondo extranjero no inscrito ante la Comisión, en contra del artículo 183 de la Ley de Mercado de Valores y de la Norma de Carácter General N° 352, que aquí dejamos de lado.
La resolución reconstruye los hechos con un detalle que vale más que el monto. Entre el 21 y el 29 de noviembre de 2023, durante la carga de las cartolas de movimientos de octubre de ese año, el equipo a cargo usó por error un repositorio expuesto a internet en lugar de un entorno restringido, y quedaron publicadas 46 cartolas pertenecientes a 44 aportantes. Permanecieron así al menos hasta el 7 de mayo de 2025. Es interesante notar cómo terminó la exposición, porque no la cerró ningún control interno sino el reclamo de un cliente que había encontrado su propia cartola en internet, y ese mismo día la administradora retiró los documentos. Después, revisando los registros de su herramienta de analítica web, estableció que 29 de las 46 cartolas habían sido accedidas, sin poder determinar por quién.
La CMF consideró que los incumplimientos se originaron en defectos operacionales que fueron corregidos, con un impacto acotado, y negó la rebaja de hasta un 80% que contempla el artículo 58 del Decreto Ley N° 3.538, porque la administradora no la pidió por el procedimiento establecido y porque ya había sido sancionada en julio de 2023.
El control que faltó y el que habría detectado
Hay un razonamiento de la resolución que conviene retener. La defensa alegó que la Norma de Carácter General N° 507, vigente desde el 1 de febrero de 2025, no regía cuando se cargaron los archivos en 2023. La CMF respondió que la infracción no se verificó solo al momento de la carga sino durante todo el tiempo en que las cartolas permanecieron publicadas, y ese tiempo alcanzó la vigencia de la norma nueva. Una falla de seguridad, mirada así, se parece a una ventana que alguien dejó encendida en plena noche (se ve desde cualquier calle, y sigue viéndose mientras nadie se acerque a apagarla).
La carga tomó unos días. La exposición, casi un año y medio.
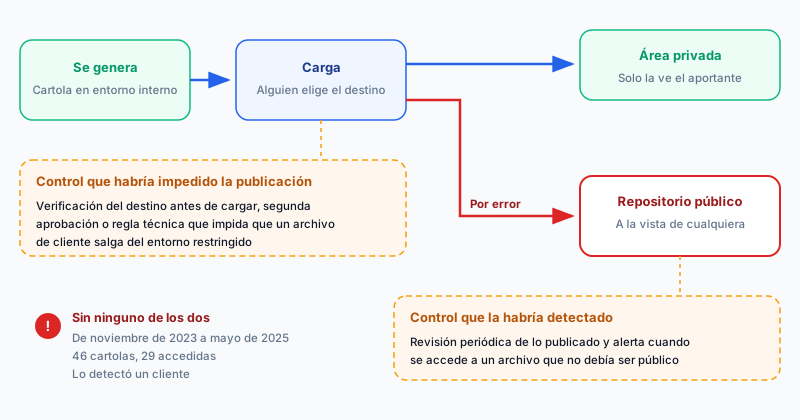
De ahí se desprenden los dos controles que el diagrama de este artículo separa. El primero es preventivo y vive en el proceso de publicación, pues un documento con datos de un cliente no debería poder llegar a un repositorio público sin pasar por una verificación de destino, una segunda persona que apruebe o una regla técnica que impida que ese tipo de archivo salga del entorno restringido. La resolución deja constancia de que, a la fecha de los hechos, la administradora no contaba con procedimientos ni mecanismos para controlar el riesgo de publicar en web de libre acceso información de sus clientes, y que solo después del incidente adoptó instrumentos con ese objetivo.
El segundo control es de detección, y es el que más se olvida. La administradora tenía un registro de accesos a su sitio, puesto que de ahí obtuvo después el número de cartolas consultadas, pero nadie lo miraba buscando documentos de clientes. Una revisión periódica de qué hay publicado en los servidores públicos, o una alerta cuando se accede a un archivo que nunca debió ser público, habría acortado un año y medio a días. Quien se enteró primero fue un cliente. En cualquier programa de cumplimiento, eso quiere decir que el control de detección no existía.
Lo que anticipa la Ley 21.719
Volvamos ahora a la pregunta del comienzo, porque la ley de datos la hará con todas sus letras. La Ley 21.719 entra en vigencia el 1 de diciembre de 2026, fecha que sigue mandando mientras no se apruebe el proyecto que propone postergarla un año. El artículo 14 quinquies que esa ley incorpora al régimen de datos personales obliga al responsable a adoptar medidas técnicas y organizativas apropiadas al riesgo, entre ellas un proceso de verificación, evaluación y valoración regulares de su eficacia, y agrega que ante un incidente de seguridad corresponderá al responsable acreditar la existencia y el funcionamiento de esas medidas. El artículo 14 sexies obliga a reportar a la Agencia las vulneraciones que ocasionen la comunicación o el acceso no autorizado a datos personales, cuando exista un riesgo razonable para los titulares, y cuando se trata de datos relativos a obligaciones de carácter económico, financiero o bancario exige además comunicarlo a cada titular afectado.
Una cartola de movimientos de un fondo es, con toda probabilidad, un dato relativo a obligaciones de carácter financiero. Bajo la Ley 21.719, un incidente como este exigirá reportar a la Agencia y comunicar a cada titular afectado, en lenguaje claro, qué datos quedaron expuestos y qué medidas se adoptaron.
No pretendemos anticipar cómo sancionará la Agencia, cuyas facultades todavía no rigen. Sí nos parece claro que la ley pondrá la carga de la prueba del lado del responsable, y que demostrar un control de detección exige que ese control exista antes del incidente y deje registro de su funcionamiento. En el oficial de cumplimiento como tratante de datos mostramos que las carpetas de debida diligencia son ellas mismas tratamiento de datos, y en llegar a diciembre propusimos una hoja de ruta que incluye la respuesta ante brechas. Detrás de cada una de esas 46 cartolas hay una persona que nunca autorizó que su saldo fuera público, y la CMF, que ya venía alineando su normativa con la Circular 62 de la UAF, acaba de mostrar que no espera a la Agencia para exigir custodia.
Pregonado en los terrados
El Evangelio de Lucas advierte que lo que se dijo al oído en las cámaras será pregonado en los terrados, y la frase describe con inquietante exactitud lo que le ocurre a un dato confiado a una institución cuando falla la custodia. El cliente entregó su información en la reserva de una relación financiera, y la encontró publicada en el techo más alto de la ciudad, que hoy es un buscador. ¿Quién se habría dado cuenta si ese cliente no reclamaba? Esa es la pregunta que este caso deja abierta, y que conviene hacerse antes de que la haga la Agencia.
Cerrar la puerta es la mitad del trabajo. La otra mitad es volver cada día a comprobar que sigue cerrada.
Neitcom consulta PEP y listas de sanciones y deja documentada cada revisión para la auditoría, con los datos de sus clientes en un sistema on-premise que la propia institución controla. Conversemos sobre cómo encaja la documentación de su programa de cumplimiento con el deber de seguridad de la Ley 21.719.
Etiquetas
Descargue nuestra guía completa de la Ley 21.719
Guía técnica en PDF, de descarga libre y sin registro.
¿Te fue útil este artículo? ¡Compártelo!
Reciba el newsletter semanal de Neitcom
Suscríbase y reciba las últimas novedades en compliance directamente en su bandeja.
Al suscribirse acepta recibir el newsletter semanal de Neitcom con artículos sobre cumplimiento normativo. Puede darse de baja en cualquier momento con el enlace que trae cada correo. Conozca cómo tratamos sus datos en nuestra Política de Privacidad.
Artículos relacionados
La ley llega en diciembre aunque su Agencia no tenga consejeros
El Consejo Directivo de la Agencia sigue sin nombrarse mientras corre el plazo de la Ley 21.719. Por qué eso no suspende ninguna obligación de su empresa.
Protección de DatosDecreto 662, dos modelos de prevención que conviene trenzar
El reglamento de los modelos de prevención de infracciones de la Ley de Datos se parece al MPD de la Ley 20.393. Qué integrar y qué mantener separado.