Decreto 662, dos modelos de prevención que conviene trenzar
El reglamento de los modelos de prevención de infracciones de la Ley de Datos se parece al MPD de la Ley 20.393. Qué integrar y qué mantener separado.
"Y cordón de tres dobleces no se rompe pronto."
Eclesiastés 4, 12
Quien haya implementado alguna vez un modelo de prevención de delitos bajo la Ley 20.393 va a tener una sensación de déjà vu al leer el reglamento que se publicó este mes. El Decreto N° 662 de 2025, del Ministerio de Hacienda, fue firmado en junio del año pasado, tomado de razón por la Contraloría el 28 de agosto de 2026, casi catorce meses después, y publicado en el Diario Oficial el 9 de septiembre. Regula cómo se implementan, certifican e inscriben los modelos de prevención de infracciones que la Ley 21.719 incorporó a la Ley 19.628 en su artículo 49, y lo hace con un vocabulario que cualquier encargado de cumplimiento reconoce de inmediato.
El parecido invita a una pregunta práctica que el reglamento no responde y que cada empresa va a tener que contestar por su cuenta. Si ya existe un modelo de prevención de delitos funcionando, con su encargado, su matriz y su canal, ¿conviene montar el modelo de datos sobre esa misma estructura o llevarlo como un programa aparte? Nuestra respuesta es que ninguna de las dos opciones puras es buena, y que lo sensato está en distinguir con cuidado qué piezas son realmente comunes y cuáles solo se parecen.
Lo que exige el reglamento
Los veinte artículos del decreto piden identificar al responsable de datos y a su representante legal, designar un delegado de protección de datos, caracterizar los datos y los tratamientos, construir una matriz de riesgos sobre las infracciones de los artículos 34 bis, 34 ter y 34 quáter de la Ley 19.628, y contar con protocolos, mecanismos de reporte, sanciones internas y un canal de denuncia que asegure la reserva de identidad de quien denuncia. Todo eso debe quedar incorporado en los contratos de trabajo o de servicios, incluidos los de los máximos ejecutivos, o en el reglamento interno.
El delegado lo nombra la máxima autoridad de la empresa, actúa con autonomía, puede ser interno o externo, y entre sus funciones están capacitar a los equipos y preparar un plan anual de trabajo. Su designación es obligatoria dentro de la adopción y certificación de un programa de cumplimiento. En las micro, pequeñas y medianas empresas el dueño o sus máximas autoridades pueden asumir personalmente la función.
La certificación es voluntaria y la otorga la Agencia de Protección de Datos Personales. Los certificados duran tres años y pueden renovarse, y una vez otorgado el modelo se inscribe en el Registro Nacional de Sanciones y Cumplimiento, de acceso público. Un programa certificado puede operar como atenuante de las sanciones, aunque no libera a la empresa de su deber general de prevenir infracciones.
El decreto no tiene una fecha de vigencia propia que conviene anotar aparte. Los modelos que regula operan dentro de la Ley 21.719, cuya entrada en vigencia está fijada para el 1 de diciembre de 2026. El 1 de septiembre el Gobierno ingresó al Senado, con suma urgencia, un proyecto que propone postergarla hasta el 1 de diciembre de 2027, según informaron ese mismo día el Diario Financiero y después el estudio Carey. Mientras ese proyecto no se apruebe, la fecha que manda es la de diciembre, y el detalle de la prórroga lo revisamos en un año más para la Ley 21.719.
Las piezas que ya tiene construidas
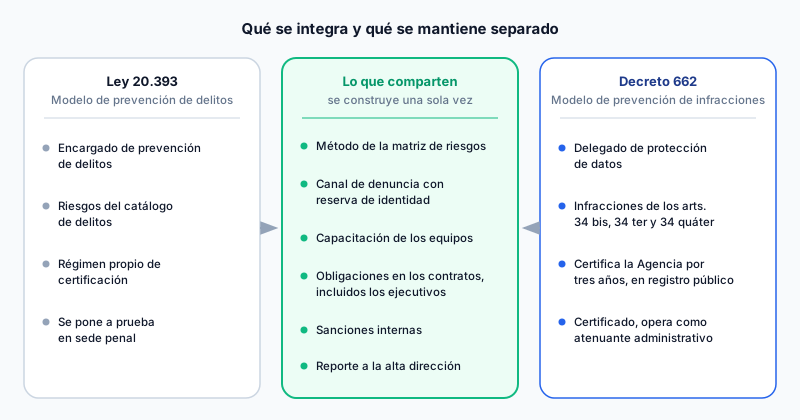
Una organización que tomó en serio su modelo de prevención de delitos tiene hecha buena parte del trabajo de infraestructura, y sería un despilfarro levantarla dos veces. La metodología para construir una matriz de riesgos, con su forma de puntuar probabilidad e impacto y su ciclo de revisión, sirve igual para los delitos del catálogo penal que para las infracciones de la ley de datos. El canal de denuncia, si ya protege la identidad del denunciante, puede recibir también las denuncias sobre tratamiento de datos, siempre que se enruten hacia quien corresponde. Las cláusulas contractuales se pueden redactar en un mismo anexo, el programa de capacitación puede tener un tronco común y el reporte periódico al directorio puede presentar ambos modelos en una misma sesión.
Hay además una ventaja que no aparece en ninguna norma, porque dos modelos llevados por equipos que no se hablan terminan pidiéndole a las mismas áreas de negocio dos levantamientos, dos entrevistas y dos planillas, y la segunda se contesta siempre con desgano.
Lo que no conviene fundir
La tentación, una vez vista la coincidencia, es declarar que el modelo de datos es un capítulo del modelo de prevención de delitos y encargárselo a la misma persona. Ahí conviene frenar, por tres razones que no son de forma.
El contenido de la matriz, para empezar, es distinto aunque su método sea el mismo. Los riesgos de la ley de datos están en los tratamientos, en las bases de licitud, en las transferencias internacionales y en las decisiones automatizadas, y quien evalúa esos riesgos necesita entender cómo fluye un dato por los sistemas de la empresa, que es un saber distinto del que se requiere para evaluar el riesgo de cohecho en una licitación pública. Una matriz única que mezcle ambos catálogos tiende a quedar superficial en los dos.
Los roles, por otra parte, responden a lógicas diferentes. El delegado de protección de datos es además el punto de contacto con la Agencia y con los titulares que ejercen sus derechos, una función hacia afuera que el encargado de prevención de delitos no tiene. Que una misma persona pueda cumplir ambos papeles en una empresa pequeña es razonable, y el propio reglamento lo facilita al permitir que el dueño asuma la función, pero en una organización mediana o grande la acumulación suele producir un cargo que no alcanza a hacer bien ninguna de las dos cosas. Lo desarrollamos con más detalle en el oficial de cumplimiento y el delegado de datos.
Queda, por último, la consecuencia jurídica, que también es distinta y que cambia la manera en que cada modelo se pone a prueba. Un modelo de datos certificado atenúa una sanción administrativa, lo certifica la Agencia y queda en un registro público que cualquiera puede consultar. El modelo de prevención de delitos se juega en sede penal y tiene su propio régimen de certificación. Dos modelos con evaluadores, plazos y consecuencias distintas necesitan evidencias ordenadas por separado, aunque compartan la infraestructura que las produce.
Trenzar sin fundir
La fuerza del cordón de tres dobleces que menciona el Eclesiastés viene de que cada hebra conserva su forma y las tres se apoyan al torcerse juntas, y en ningún caso de haberse fundido en una sola. Esa imagen describe bien lo que conviene hacer con estos dos modelos, que es compartir la matriz como método, el canal como tubería, la capacitación como tronco y el directorio como destinatario, y mantener separados el contenido de los riesgos, la responsabilidad de cada rol y la evidencia que cada uno tendrá que mostrar ante quien lo evalúe. La empresa que lo haga así llegará a diciembre con un programa que se sostiene, y la que funda las hebras descubrirá, el día que tire de una, que se deshilacha todo el cordón.
Neitcom gestiona matrices de riesgo, canales de denuncia y evidencias de control para programas de cumplimiento que conviven bajo más de una ley. Conversemos sobre cómo ordenar el suyo antes de que el modelo de datos tenga que mostrarse.
Etiquetas
Descargue nuestra guía completa de la Ley 21.719
Guía técnica en PDF, de descarga libre y sin registro.
¿Te fue útil este artículo? ¡Compártelo!
Reciba el newsletter semanal de Neitcom
Suscríbase y reciba las últimas novedades en compliance directamente en su bandeja.
Al suscribirse acepta recibir el newsletter semanal de Neitcom con artículos sobre cumplimiento normativo. Puede darse de baja en cualquier momento con el enlace que trae cada correo. Conozca cómo tratamos sus datos en nuestra Política de Privacidad.
Artículos relacionados
La ley llega en diciembre aunque su Agencia no tenga consejeros
El Consejo Directivo de la Agencia sigue sin nombrarse mientras corre el plazo de la Ley 21.719. Por qué eso no suspende ninguna obligación de su empresa.
Protección de DatosCartolas de clientes publicadas en internet y el deber de seguridad
La CMF multó a una administradora de fondos por 46 cartolas expuestas en internet. Qué control faltó y qué anticipa del deber de seguridad de la Ley 21.719.