
Un año más para la Ley 21.719, si el Congreso aprueba la prórroga
El Ejecutivo ingresó un proyecto que traslada la vigencia a diciembre de 2027. Qué cambia, qué sigue igual y por qué conviene no soltar el trabajo hecho.
"Mientras se aplaza la vida, esta transcurre."
Séneca, en las Cartas a Lucilio
El 1 de septiembre de este año el Ejecutivo ingresó al Senado, con suma urgencia, un mensaje presidencial que propone trasladar la entrada en vigencia de la Ley N°21.719 desde el 1 de diciembre de 2026 hasta el 1 de diciembre de 2027. El proyecto, que en el Congreso lleva el número de boletín 18.623-07, no deroga la ley ni recorta sus obligaciones. Cambia el momento a partir del cual serán exigibles, y de paso corrige la institucionalidad que no alcanzó a instalarse.
Conviene decirlo de entrada, porque la confusión en este punto puede salir cara. El proyecto sigue en tramitación, de modo que mientras la reforma no se apruebe y se publique, la fecha vigente es el 1 de diciembre de 2026. Toda organización que decida detener su plan de adecuación apostando a la prórroga está asumiendo un riesgo legislativo, y no aprovechando un plazo que alguien le haya concedido.
En qué va la tramitación
Al 26 de octubre de 2026 el proyecto está en primer trámite constitucional en el Senado, en la etapa del primer informe de la Comisión de Constitución, Legislación, Justicia y Reglamento. El 20 de octubre esa comisión aprobó por unanimidad la idea de legislar, es decir, aprobó el proyecto en general, y según informó el propio Senado acordó trabajar con los asesores en indicaciones que recojan algunas propuestas planteadas en la sesión, entre ellas la de una aplicación escalonada. Al día siguiente, el 21 de octubre, el Ejecutivo retiró la suma urgencia y la reemplazó por discusión inmediata.
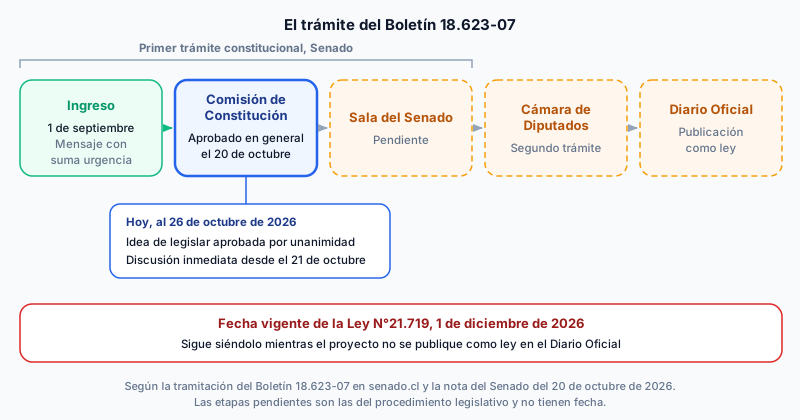
Los dos pasos aceleran el proyecto, y ninguno lo convierte en ley. Mientras no termine su tramitación y se publique, la Ley N°21.719 entra en vigencia el 1 de diciembre de 2026, dentro de cinco semanas.
Qué contiene el proyecto
El mensaje consta de un artículo único y dos disposiciones transitorias, y modifica la ley en cuatro puntos que vale la pena revisar por separado.
El primero y más comentado es el traslado de la fecha de vigencia al 1 de diciembre de 2027, que otorgaría doce meses adicionales a empresas, organismos públicos y demás responsables para ajustar contratos, bases de licitud, canales de ejercicio de derechos, medidas de seguridad y modelos de cumplimiento.
Luego, el proyecto aumenta de tres a cinco el número de consejeros del Consejo Directivo de la Agencia de Protección de Datos Personales, mantiene los períodos de seis años sin reelección con renovación parcial cada dos años, y eleva de dos a tres el quórum interno. El fundamento que da el propio mensaje es que tres personas resultan insuficientes para la naturaleza y extensión de las competencias que la ley entrega a la Agencia.
Un tercer cambio adelanta la designación del primer Consejo, que deberá hacerse a más tardar doce meses antes de la entrada en vigencia y ya no seis, corrigiendo precisamente el calendario que quedó incumplido en junio pasado, cuando venció el plazo legal sin que el Senado ratificara la nómina propuesta.
El cuarto es el que menos titulares se llevó y el que más conviene mirar. El proyecto amplía la facultad de la Agencia para aplicar amonestaciones por escrito a todos los responsables de datos, eliminando la limitación que reservaba esa medida a las empresas de menor tamaño.
La amonestación no es un perdón. Baja la presión sancionatoria inmediata, porque una empresa mediana o grande que hasta ahora arriesgaba multa desde el primer día podría recibir primero una advertencia formal. Pero esa advertencia queda registrada, y ese registro es consultable por quien evalúe contratar con usted. En un mercado donde los clientes corporativos ya piden acreditar cumplimiento antes de firmar, una amonestación pesa distinto que una multa pagada y olvidada.
Por qué llegamos hasta acá
La prórroga no nació de una reflexión sobre la dificultad de las empresas sino de un atasco institucional. En mayo el Senado rechazó la primera nómina de consejeros propuesta por el Ejecutivo, al no alcanzarse el quórum de dos tercios exigido, y en junio venció el plazo legal para la designación. La Comisión Asesora Ministerial creada para apoyar la implementación había recomendado en enero constituir la Agencia y designar su Consejo a más tardar en junio, precisamente para tener tiempo de dictar reglamentos, definir procedimientos y habilitar canales de atención antes de comenzar a operar.
Ese plazo se perdió, y con él la posibilidad realista de que el organismo estuviera funcionando el primer día de vigencia. Pareciera, entonces, que el Estado llegó tarde con su parte y que la solución que eligió fue darse un año más a sí mismo, extendiéndolo de paso a todos los obligados. Leerlo como una señal de que la ley se va a suavizar sería, a nuestro juicio, un error de interpretación importante, porque el proyecto refuerza la Agencia en lugar de debilitarla.
Lo que no cambia
Aquí está la parte que merece más atención de la que ha recibido. Las obligaciones sustantivas de la ley permanecen íntegras, y el trabajo de adecuación que una organización haya hecho hasta hoy no pierde ni un gramo de valor. El inventario de datos sigue siendo necesario. Las bases de licitud siguen teniendo que existir para cada tratamiento. Los contratos con encargados siguen requiriendo cláusulas que hoy no tienen. El procedimiento de respuesta a titulares y el de notificación de brechas siguen sin poder improvisarse.
Una prórroga se parece a una marea que se retrasa. El barco que ya estaba cargado zarpa más tarde, pero zarpa con todo lo que embarcó, y el que no había subido nada a bordo sigue igual de vacío cuando por fin sube el agua. Lo único que la espera no hace es cargar el barco.
Hay además dos presiones que la prórroga no toca en absoluto. La primera es contractual, porque banca, telecomunicaciones y seguros ya están exigiendo a sus proveedores acreditar cumplimiento en materia de datos, con o sin agencia operativa y con o sin fecha de vigencia. La segunda es reputacional, y opera desde el momento en que un titular reclama públicamente por el uso de su información, sin esperar a que exista una autoridad que reciba la denuncia.
Séneca advertía que la vida transcurre mientras se la aplaza, y aunque escribía sobre asuntos bastante más elevados que un plan de adecuación normativa, la mecánica es la misma. Doce meses adicionales, si el Congreso los concede, son un regalo para quien los use y una trampa para quien los interprete como permiso para volver a no hacer nada. Cuando suba la marea, la única diferencia entre ambos barcos será lo que cada uno cargó durante el año que creyó tener de sobra.
En Neitcom llevamos más de veinte años convirtiendo obligaciones normativas en procesos verificables. Si quiere aprovechar este plazo en lugar de esperarlo, conversemos, o revise nuestro artículo sobre el oficial de cumplimiento como tratante de datos.
Etiquetas
Descargue nuestra guía completa de la Ley 21.719
Guía técnica en PDF, de descarga libre y sin registro.
¿Te fue útil este artículo? ¡Compártelo!
Reciba el newsletter semanal de Neitcom
Suscríbase y reciba las últimas novedades en compliance directamente en su bandeja.
Al suscribirse acepta recibir el newsletter semanal de Neitcom con artículos sobre cumplimiento normativo. Puede darse de baja en cualquier momento con el enlace que trae cada correo. Conozca cómo tratamos sus datos en nuestra Política de Privacidad.
Artículos relacionados
La ley llega en diciembre aunque su Agencia no tenga consejeros
El Consejo Directivo de la Agencia sigue sin nombrarse mientras corre el plazo de la Ley 21.719. Por qué eso no suspende ninguna obligación de su empresa.
Protección de DatosCartolas de clientes publicadas en internet y el deber de seguridad
La CMF multó a una administradora de fondos por 46 cartolas expuestas en internet. Qué control faltó y qué anticipa del deber de seguridad de la Ley 21.719.